等级保护2.0下的电力企业网络安全体系建设路径探索
摘要
关键词
等级保护2.0;电力企业;网络安全;信息保护
正文
对于电力企业来说,由于其承担电力调配的重要任务,在用电量不断增长的背景下,电力企业就会产生大量的数字信息。这些信息包括用电信息、人员信息以及缴费信息等,关系到电力企业以及用电人员的隐私,需要进行良好的保护。但是随着电力企业信息化程度的加深,作业环节的网络安全保护任务量越来越大,很容易出现一些纰漏,进而导致信息的泄露或是损坏,影响电力企业的正常作业。此背景下,就要求电力企业结合网络安全等级保护2.0的内容,建立起网络安全体系。然而实际作业环节,网络安全体系建设技术性很强,再加上等级保护2.0涉及面较广,本文就从等级保护2.0入手,浅谈电力企业存在的网络安全问题以及安全体系建设的难点,并且分析建设路径,保证电力企业的网络安全。
一、等级保护2.0概述
(一)等级保护2.0的概念
网络安全等级保护2.0,简称CLP 2.0,是中国国家标准化管理委员会于2019年发布的一项网络安全标准。CLP 2.0旨在为我国的网络安全提供技术框架和规范要求,以保护关键信息基础设施及其相关信息系统的安全。其内容主要有安全评估和等级划分、安全防护措施、安全事件管理、安全保护技术措施以及安全管理与培训等。通过遵循CLP 2.0标准,企业和组织可以按照标准要求进行网络安全管理和建设,提高信息系统的安全性,有效应对网络安全威胁【1】。同时,政府机构也可以依据该标准对关键信息基础设施进行监管和评估,保障国家信息安全。
(二)等级保护2.0的特点
等级保护2.0是中国国家互联网信息办公室发布的网络安全等级保护标准,具有以下特点:一是分级分类管理特点,等级保护2.0按照信息系统的重要性和对社会运行的影响程度,将信息系统划分为1至5个等级。每个等级都有相应的安全要求和技术控制措施,以适应不同等级信息系统的安全需求;二是综合性和系统化特点,等级保护2.0要求对信息系统的整个生命周期进行综合性和系统化的安全管理。包括规划设计、系统开发、运维管理、事件响应等各个阶段,通过建立完整的安全保护体系,保障信息系统的安全运行;三是强调安全责任的特点,等级保护2.0明确安全责任的划分和层级,强调不同层级的主体在信息系统安全管理中的职责和义务。从组织层面到个人层面,明确各方的安全责任,形成全员参与、共同维护的安全合力;此外还有法治化和标准化的特点,等级保护2.0将法制化和标准化要求与网络安全等级保护相结合。明确了法律法规对信息系统安全的要求,并引入一系列的技术指南和实施细则,为企业和组织提供具体的操作指引和评估标准。通过等级保护2.0的特点,可以实现信息系统安全管理的科学化、规范化和有效性,提升我国网络空间的整体安全水平。
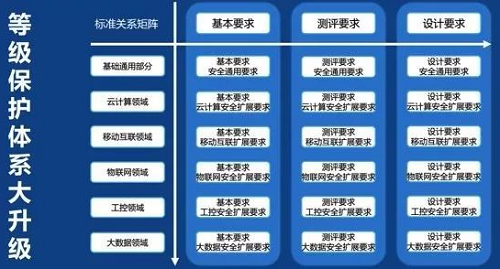
图1 等级保护2.0各个领域的标准
二、电力企业网络安全体系建设概述
(一)概念
电力企业网络安全体系是指电力企业为应对网络安全威胁而建立的一套系统和措施,旨在保护电力企业信息系统和关键信息基础设施的安全。现阶段电力企业网络安全体系通常包括网络安全政策与管理、安全防护措施、信息系统安全建设、安全监测与威胁应对以及员工培训和安全意识等。电力企业网络安全体系需要综合考虑技术、管理和人员培训等多个方面,在不断变化的网络环境中进行动态调整和优化,以确保电力企业信息系统的安全性和稳定性。
(二)电力企业网络安全存在的问题
电力企业在网络安全是保证企业正常作业的关键,但是实际作业环节,却还存在以下问题。一是外部攻击,电力企业的网络系统可能成为黑客、网络犯罪分子和其他恶意行为者的目标。他们可能尝试通过各种方式入侵网络,例如利用漏洞进行攻击、发起拒绝服务攻击等,以获取机密信息、干扰电力供应或操纵控制系统;二是内部威胁,员工或合作伙伴可能滥用权限、泄露敏感信息或故意破坏网络系统。例如,员工可能通过未经授权的方式访问敏感数据,或者内部人员可能被社会工程攻击诱骗,导致安全漏洞;三是缺乏安全意识培训,员工可能缺乏对网络安全的充分认识和教育,不了解最新的网络威胁和攻击技术。这可能导致他们无意中点击恶意链接、下载恶意软件或泄露敏感信息;四是系统和设备本身漏洞,电力企业的网络设备、服务器和控制系统可能存在未修补的漏洞,使得黑客能够利用这些漏洞进行攻击;此外还存在第三方风险,电力企业与供应商、合作伙伴和其他第三方进行业务往来,这可能引入新的安全风险。如果这些第三方在网络安全方面存在漏洞,攻击者可能通过他们进入电力企业的网络系统。针对以上问题,电力企业需要采取措施建立全面的网络安全保护体系,加强安全意识培训、完善身份认证和访问控制、加强安全监控和事件响应机制等,以应对各类威胁和风险。
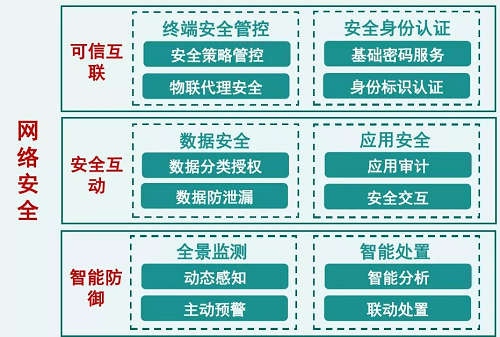
图2 网络安全内容
三、电力企业网络安全体系建设的难点
电力企业网络安全体系建设虽然能够实现对网络安全的保护,但是在等级保护2.0规范下,电力企业需要兼顾的环节较多,体系建设的落实还存在一些难点,需要进行解决。一是复杂的网络环境,电力企业拥有庞大的网络架构和复杂的信息系统,包括供电网络、能源管理系统、智能电表等。这些系统的互联互通性和复杂性导致了网络安全体系建设的困难,需要综合考虑各个系统的安全需求并进行协调与整合;二是面临多样化的威胁和攻击,网络安全威胁不断演变和进化,黑客攻击手段日益复杂多样化;三是技术更新和维护成本较高,网络安全技术不断发展和更新,电力企业需要持续投入人力、物力和财力来跟进网络安全技术的最新发展。同时,网络安全体系的建设需要定期对设备和系统进行更新和维护,增加了运营成本和管理负担;四是员工意识和培训困难,电力企业员工的安全意识和技能水平直接关系到网络安全的实施效果。因此,提升员工的网络安全意识和专业技能是一个重要的难点,需要进行定期的培训和教育,确保员工知晓网络安全政策和操作规程,并能够主动识别和应对安全威胁【2】。针对这些难点,电力企业需要制定明确的网络安全策略和规划,加强技术研发与合作,同时注重培养员工的安全意识和技能,形成多层次、全方位的网络安全防护体系。
四、等级保护2.0下的电力企业网络安全体系建设路径
(一)规范的遵循
等级保护2.0背景下,条文对网络安全进行了详细的规定,所以电力企业发展环节,要想建立起完善的网络安全体系,就需要遵循相关规范。一是确定信息系统等级,根据电力企业的实际情况,确定信息系统的等级。等级的划定应综合考虑电力系统对社会运行的影响程度、系统的重要性以及敏感程度等因素;二是制定安全策略和政策,电力企业应制定针对不同等级信息系统的安全策略和政策,明确安全目标、要求和管理措施。包括网络安全审计、风险评估、事件响应、访问控制、数据保护等方面的规定;三是完善组织架构,建立适应等级保护2.0要求的网络安全组织架构。明确各级安全管理人员的职责和权限,并与其他部门进行有效的协调和合作。确保网络安全工作的落地和执行;四是进行风险评估和分类处理,根据等级保护要求,对电力企业的信息系统进行全面的风险评估,识别潜在的威胁和漏洞。根据评估结果,将信息系统进行分类处理,并制定相应的安全控制策略;然后是确保技术控制措施,根据等级保护2.0标准,电力企业应采取一系列的技术控制措施来保护信息系统的安全。包括网络边界防御、入侵检测与防御系统、访问控制、加密通信、漏洞管理等方面的措施。在制定电力企业网络安全保护体系的过程中,参考等级保护2.0标准提供的指导和要求,并根据实际情况进行具体的规范制定和落地实施,就能够结合规范保证体系的建立。
(二)网络架构以及拓扑方案的优化
网络架构以及拓扑作为电力企业网络安全体系建设的关键,其方案设计直接影响其功能的发挥,所以实际作业环节,就需要相关人员结合实际需要对现有的架构以及拓扑进行优化设计。首先需要采用分段网络架构,将电力企业的网络按照不同功能和安全等级进行分段,实现网络的物理隔离和逻辑隔离。例如,可以划分为生产网络、办公网络、管理网络等不同区域,确保各个区域之间的通信有明确的控制策略;其次要强化边界防御,在电力企业网络的边界处加强防火墙、入侵检测系统(IDS)和入侵防御系统(IPS),实现对外部网络威胁的监测和防御。同时,限制对外网络的访问权限,减少安全漏洞的风险;之后需要进行内部网络隔离,在电力企业内部网络中,实现不同安全等级之间的隔离,采用虚拟局域网(VLAN)或其他技术手段将不同安全等级的设备和系统隔离开来。确保一旦某一区域受到攻击或出现安全问题,能够最大程度地控制损失范围;然后需要引入安全设备,在关键位置部署安全设备,如入侵检测系统(IDS)、入侵防御系统(IPS)、反病毒系统、安全信息和事件管理系统(SIEM)等,对网络流量和设备行为进行实时监测和分析,及时发现异常情况并采取相应的响应措施;电力企业在等级保护2.0下的网络架构与拓扑优化需要考虑多个方面的安全措施,以实现网络安全的全面保护。
(三)强化身份认证
身份认证可以一定程度上隔绝外界人员的侵入,也是建立安全体系的重要一环,需要管理人员加强重视。一是落实双因素认证,使用密码外加额外的身份验证因素,如指纹、虹膜扫描、短信验证码或硬件令牌等。这样可以增加认证的安全性,即使密码被泄露,仍然需要其他因素才能通过身份验证;二是制定强密码策略,制定强密码策略,要求用户设置复杂度较高的密码,包括长度要求、数字、字母大小写、特殊字符等要素的组合。同时,定期要求用户更改密码,并不允许使用前几次使用过的密码;三是进行多层级权限管理,根据不同的用户角色和职责,设置适当的权限,确保用户只能访问其工作职责所需的信息和功能。例如,将管理员、操作人员和普通员工等角色进行区分,并按照最小权限原则授权,以降低潜在的风险【3】。通过以上的身份认证强化措施,可以有效提升电力企业网络安全保护体系的整体安全性,确保只有经过授权的用户能够访问和操作敏感信息和系统。
(四)安全监测系统的建立
在等级保护2.0下,电力企业网络安全保护体系的安全监控是至关重要的。首先需要建立起入侵检测和入侵防御系统(IDS/IPS),部署IDS/IPS系统,通过监控网络流量、协议状态和系统行为来检测潜在的入侵行为。IDS负责监测,而IPS则可以主动阻断或响应入侵事件,及时采取措施防止攻击者进一步侵入;其次需要完善安全事件响应系统(SOC),建立安全事件响应中心(SOC),负责监控、调查和响应网络安全事件。SOC团队可以快速识别和评估潜在安全威胁,采取相应的措施进行处置,并提供紧急响应和恢复计划;此外还需要安装漏洞管理系统,建立漏洞管理系统,定期对电力企业的网络设备、服务器和应用程序进行漏洞扫描和评估。及时修补发现的漏洞,减少攻击者利用漏洞进行入侵的可能性。通过建立完善的安全监控系统,在等级保护2.0下可以提升电力企业网络安全保护体系的安全性。
(五)人员培训
内部人员的疏忽也是导致电力企业出现网络安全问题的关键,所以电力企业网络安全保护体系的员工培训是至关重要的。作业环节,单位需要培训员工关于网络安全的基本概念、常见威胁和攻击方式,以及如何保护公司的敏感信息和数据资产。重点强调社会工程学攻击、钓鱼邮件、恶意软件等常见威胁,教育员工警惕潜在风险。还需要制定和传达员工行为指南,明确规定员工在使用公司设备和网络时应该遵守的基本规则和安全策略,如不访问不可信的网站、不下载未经授权的软件等。并且进行应急响应演练,定期组织模拟网络安全事件的应急响应演练,让员工熟悉应对危机事件的程序和流程,并及时发现改进公司的响应能力【4】。通过以上培训内容,电力企业可以增强员工对网络安全的重视和认识,帮助他们更好地遵守安全策略和最佳实践,从而共同建设和维护一个安全的网络环境。
五、结语
在等级保护的制度指导下,电力企业信息安全体系正从技术和管理2个方面不断地充实和完善。实践证明,等级保护是解决当前信息安全问题的一种有效方案,确保了电力信息系统的安全、稳定、优质运行,提高了电力企业社会效益和经济效益。
参考文献
[1]陈伟雄,杨晓晨,春增军等. 大型电力企业集团网络安全威胁情报管理体系的研究与实践[C]//中国电机工程学会电力信息化专业委员会,国家电网有限公司信息通信分公司.2021电力行业信息化年会论文集.2021电力行业信息化年会论文集,2021:356.
[2]王忠超,周跃东,刘林辉等. 电力企业管理信息系统提供外网应用的安全防护技术研究[C]//中国农业机械工业协会风力机械分会.第九届中国风电后市场交流合作大会论文集.第九届中国风电后市场交流合作大会论文集,2022:244-247.
[3]闫宏伟,杨晓龙,靖超等. 电力企业网络和信息安全管理策略思考[C]//中国电力设备管理协会.中国电力设备管理协会第二届第一次会员代表大会论文集(1).中国电力设备管理协会第二届第一次会员代表大会论文集(1),2022:94-98.
[4]李伯恺,吴胜龙,张亚奇等.电力企业网络安全综合防护体系的建设[J].水电站设计,2022,38(01):59-62.
...