政务数据安全评估方法设计与实现
摘要
关键词
政务数据;评估方法;风险预测
正文
1 概述
政府的政务系统自有体系且独立封闭,其中的政务数据安全是国家安全和社会稳定的重要组成部分。各司局和直属部门在履行职责过程中会采取,存储,交换,发布各类数据资源,会产生数据窃取、数据干涉、非法侵入、间谍软件、网络犯罪等安全事件,为保证政务数据的保密性、完整性、可用性,我们将引入政务数据安全评估,这正是从风险管理角度运用科学的方法与手段,对数据进行分类分级,再建立模型进行系统分析资产所面临的威胁及出现危险可能性的分级预测,并提出相应的防护对策和措施。虽然借助现有的评估工具可以消除部分威胁,但是面对潜在安全隐患进行安全部署仍存在漏洞且很难评估,甚至可能造成更大的损失,所以政务数据安全评估方法的设计与实现就显得尤为重要。
2 政务数据评估方法特点
2.1 政务安全评估背景
梳理和研判我国政务数据安全,我们清晰的感知我国政务数据面临安全现状:一是网络威胁和攻击日渐增加,二是复杂且多变的应用场景直接导致政务数据安全形势严峻,三是政府部门和公共机构面临的安全压力和责任越来越高。中国政务系统评估一直存在的重大缺陷不仅是起步晚而且,出现政务数据安全问题后才提出技术解决,没有从根本解决问题。20世纪初期EdwinB. Heinlein[1]就已经提出中国除了要求互联网服务器在政府注册和签署限制政治和暗示材料的承诺外,没有采取任何行动,而进入数字化时代的中国很多规定都是直接翻译外国出台的标准[2]。美国作为国际信息安全风险评估的领头羊,保密对象由计算机,网络对象再发展到现如今的信息基础设施[3],但近年随着还是会出现重大政务安全问题。
2.2 政务安全评估存在问题
我国评估方法和体系的建立从模仿走向逐步成熟,大方向包括:安全合规性评估、风险评估、安全漏洞扫描和渗透测试等。国内外一些规范的标准规范陆续出台,具体包括:美国国家标准与技术研究院(NIST)制定的NIST SP 800-53信息安全标准框架;信息安全措施控制集ISO/IEC27000;GB/T 22239-2019配合《网络安全法》的实施和落地等。针对不同的生命周期或是典型政务数据应用场景提出的方法仍然存在很多问题:缺乏统一标准、评估结果难以量化、评估成本高昂、评估结果不可靠、评估与实际业务的对接不充分、难以平衡安全性和便利性等。评估体系的建成包含不可控因素太多,不断改进模型和方法动态进行评估,并且对针对数据的分级基础上考虑在不同周期内占据的频率,才能有效预判并隔断政务安全事件发生。
3 风险评估分析方法
3.1 政务安全评估原理
在评估发展初期,政府部门可以选择的风险评估途径为两种:操作简单却难以管理的基线评估、有统一标准但耗费资源巨大的详细评估。现在政府多采用内部自评估并结合外部检查评估形式处理安全问题,但如何确定待评估的安全边界成为一大课题。风险管理基本过程[5] [6]。第一阶段是背景建立、风险评估、风险处理和批准监督是信息安全风险管理的4个基本步骤。首先对政务所要处理的数据和范围划分边界,进行调研为后期管理的实施做准备,其次为了实现三分技术七分管理的理念,在风险评估阶段识别风险评估三大要素并进行分级处理,得到初步风险评估结果。接着在风险处理阶段根据不同级别采取不同安全措施,并询问政务系统是否可以接受参与的风险,如果不接受,则制定风险控制措施并实施风险控制行动评估残留风险,如果接受则继续进行风险评估。最后在批准监督阶段,监控人员实施监督。以上四个步骤真正达到动态处理风险的要求[7]。
3.2 政务安全评估方法
定性评估分析,定量评估分析,综合评估是信息风险评估常用的三大方法[8]。定性分析是根据非量化资料对风险做出判断,而定量分析是用量化的数值对威胁造成可能性及后果进行更加全面、深刻的评估。
将定性分析和定量分析结合起来应用的就是综合评估分析,定量分析作为定性分析的前提和基础,再用定性分析做出判断,最经典的就是由萨蒂提出的层次分析法,在此基础上改进提出:基于PaaS的电子政务安全框架,在IaaS和SaaS基础上建立自己电子平台[9];基于机器学习的风险评估方法是无需进行矩阵的一致性检验,在决策树、支持向量机中都有应用,例如新型安全三方计算(3PC)协议Bicoptor等[10]。
在大数据背景下,基于模糊综合评判法的信息安全风险评估方法与模型被认为是综合评估中最适合的方法[11]。其建立的四层“安全域一资产一威胁/薄弱点/安全防护措施”模型,各因素之间相互独立,除了体现元素独立性外还将安全因素考虑在评判范围内。具体方法为:首先利用频率总数计算因子指标所属各评价等级隶属度,由此组成最底层评价因子的模糊评价向量,并通过企业的业务和某项业务的资产形成目标层模糊评价矩阵,通常表示为 。
4 新政务安全风险评估分析方法设计与实现
为了解决政务数据三高问题:高度聚集,高频流动,高度开放。设计的新政务安全风险评估分析方法要将技术、管理、团队三者融合解决政务数据安全问题,采用顶层设计的方式进行评估,坚持安全保障,三者融合,四方可控:人员可控,信息可控,过程可控,工具可控。
从管理角度做到多层级、多手段、多部门渗透到多参与者,多领域,多行业,全局控制信息安全的架构、管理、技术、人员等方面,充分利用评估指标体系,为政府提供有价值的参考的目的。
从技术角度充分利用人工智能技术、区块链技术、安全分析技术、多维度评估方法和数据可视化技术的同时,提出数据安全存储方案、安全监测和预警、多维度评估、数据可视化解决方案。
从团队角度避免形成信息孤岛,各级政府和各部门应该设置战略规划,管理大于开发。对于基层业务无法获得回流的共享数据等问题,应建立配套机制,加强定期监管,减少数据的过度采集,并出台配套的后期考核和责任体系。新的政务评估方法主要体现在模型建立阶段对政务安全数据做更详细的划分,将数据适度并且精确量化、动态改进评估后安全措施实时更新等方面,具体如下描述:
(1) 政务数据分类划分清晰。五大类数据分类及具体政务数据保护能力等级划分如表[12]:
表 1 数据保护能力等级划分
保护级别 | 安全要素 | 数据类型 | ||||
原始数据 | 脱敏数据 | 标签数据 | 统计数据 | 融合数据 | ||
用户自主保护级别 | 自主访问控制、身份鉴别、数据完整性 | √ | √
| √
| √
| √
|
系统审计保护级 | 自主访问控制、身份鉴别、客体重用、审计、数据完整性 | √
| √
| √
| √
| √
|
安全标记保护级 | 自主访问控制、强制访问控制、身份鉴别、客体重用、审计、数据完整性 | √
| √
| √
| √
| √
|
结构化保护级 | 自主访问控制、强制访问控制、标记、身份鉴别、客体重用、审计、数据完整性、隐蔽信道分析、可信路径 | √
| √
| √
| √
| |
访问验证保护级 | 自主访问控制、强制访问控制、标记、身份鉴别、客体重用、审计、数据完整性、隐蔽信道分析、可信路径 | √
| √
| √
| ||
数据的重要程度依次为:敏感数据>原始数据>标签数据>脱敏数据;融合过后的数据和统计数据级别是可以根据数据的重要程度动态更改的,这会让评估后采取的安全措施更加准确并且提高效率。具体数据分类过程如下[13]:首先对政务数据总资产梳理并形成清单,明确已经整理好和未整理的数据资产的来源等详细信息;接着根据适用于该政府新建立的政务数据分类标准进行分级处理和分级保护,核心数据重点保护避免产生不可挽回的损失,重要数据重点监管实时维护,对不必要数据及时销毁,严格遵守国家法律法规运行。
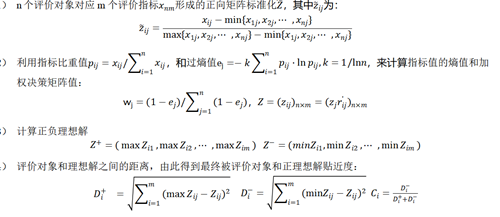
(2) 对评估阶段根据选择指标和评价方案,选择利用基于模糊综合评判法中熵权TOPSIS法。熵权TOPSIS法是把所有指标都转换成统一指标类型,标准化处理过后选择适合的方案,可以避免专家主观性过强带来的后果。具体的公式如下:
5 政务安全风险评估实施
政务安全涉及多个维度,需要协同多部门工作,对异构数据进行治理、开放、处理、存储、交换和共享,并应用于公共安全和城市管理。在采取新安全措施后,应考虑经济效益,并包括已计划但未实施的安全措施,以避免不必要的工作和消耗。对于存在不可接受风险的安全措施,应取消或替换为更安全的措施,并明确告知评估过程中的风险,遵守合同约定并严禁泄露。整改应在规定期限内完成,如遇突发事件,应立即采取措施防止二次攻击造成更大损失,并在政务系统整改完成后成立专家组进行定期检查。
6 结束语
本文针对过往政务安全评估的方法,特点,背景,原理等方面,总结政务安全评估方法并提出新安全评估模型。从技术,管理,团队三个方面对提出的新政务安全问题进行理论分析,并对数据资产的分类和计算指标和评价方案关系提出新的加权算法。大数据时代立足于充分释放政务数据资源价值,加强网络安全治理能力和治理体系现代化。将政府的大数据平台升级为智慧政务,互民利民,精细管理。我们既要看到我国在网络安全取得的重大进展,也要继续做好顶层设计和战略谋划。
References:
[1] EdwinB. Heinlein. Computer security in China[J]. Computers and Security, Volume15, Issues. 1996, 15(5). 369-375.
[2] William J. McIver, Ahmed K. Elmagarmid. Advances in Digital Government[M].Springer, Boston, MA; Springer US.
[3] 郑跃平,Hindy L.Schachter.电子政务到数字治理的转型:政治、行政与全球化——评Digital Governance:New Technologies for Improving Public Service and Participation[J].公共行政评论,2014,7(01):170-177.
[4] 魏光辉,卢列文,刘奕凡,黄晓昆. 数据处理活动的政务数据安全风险评估模型[J]. 网络空间安全,2023,14(01): 69-75.
[5] GB/T 20984-2007《信息安全技术 信息安全风 险评估规范》[S].
[6] 信息安全风险评估方法研究. [2018-05-23]. 国家保密局,www.gjbmj.gov.cn/n1/2018/0523/c411145-30008726.html.
[7] 20984-2022,信息安全技术 信息安全风险评估方法 [S].
[8] BS7799《信息安全管理体系》[S].
[9] Wu J, Zheng Z. A PaaS Based E-government Security Framework and Its Application[C]//The Institute of Electrical and Electronics Engineers, IEEE Beijing Section.Proceedings of 2016 IEEE 7th International Conference on Software Engineering and Service Science (ICSESS 2016). Institute of Electrical and Electronics Engineers, 2016: 4.
[10] Lijing Zhou, Ziyu Wang, Hongrui Cui, Qingrui Song, Yu Yu:Bicoptor: Two-round Secure Three-party Non-linear Computation without Preprocessing for Privacy-preserving Machine Learning. CoRR abs/2210.01988 (2022).
[11] 李志伟,宋守信,赵志龙. 基于模糊综合评判法的信息安全风险评估方法与模型研究[J]. 生产力研究,2009(19):71-72.DOI:10. 19374/j.cnki.14-1145/f.2009.19.026.
[12] TC260-PG-20212A 网络安全标准实践指南 —网络数据分类分级指引 (v1.0-202112).
[13] 孙晖,吴铤. 政务敏感数据资产安全管理[C]//中国通信学会. 2019年全国公共安全通信学术研讨会优秀论文集. 中国工信出版集团,2019:6.
...